English
 Bahasa Indonesia

 Kapabilitas MindSOC
SOAR
Alur investigasi dan respons otomatis, dengan tombol eksekusi tetap di tangan Anda
 Masalah
SOC perusahaan menghadapi ribuan alert, sebagian besar false positive. Analis menyaring noise sementara pergantian shift dapat mengurangi cakupan
 Fitur
- Pipeline investigasi AI 5 tahap dengan pemetaan MITRE ATT&CK
- Tutup otomatis false positive, eskalasi otomatis untuk ancaman nyata
- Verdict dicatat kembali ke Jira, dengan persetujuan manusia untuk keputusan berisiko tinggi
 Cara Kerja
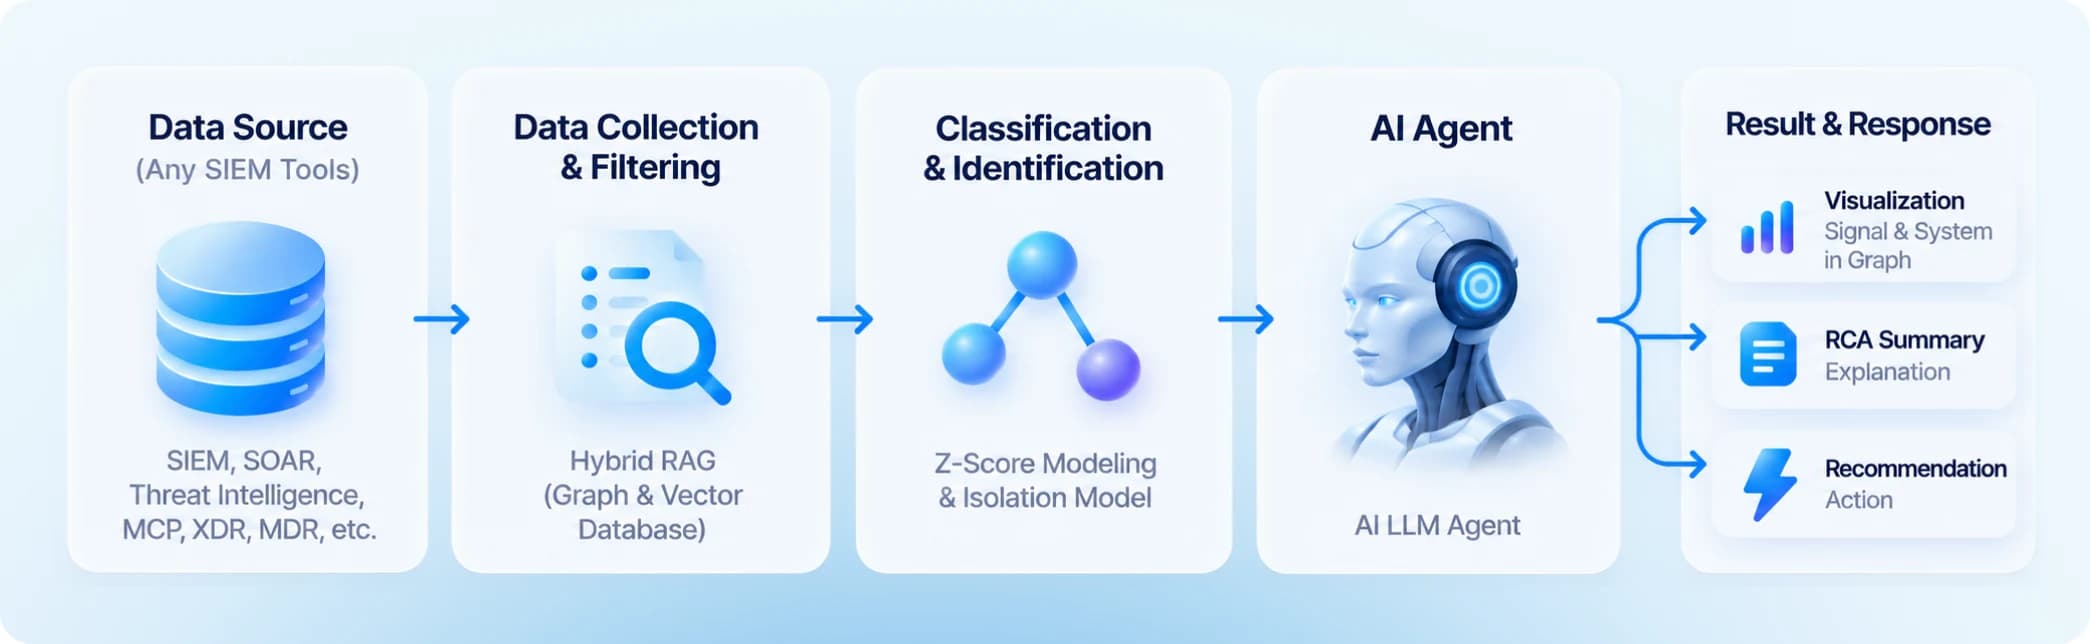
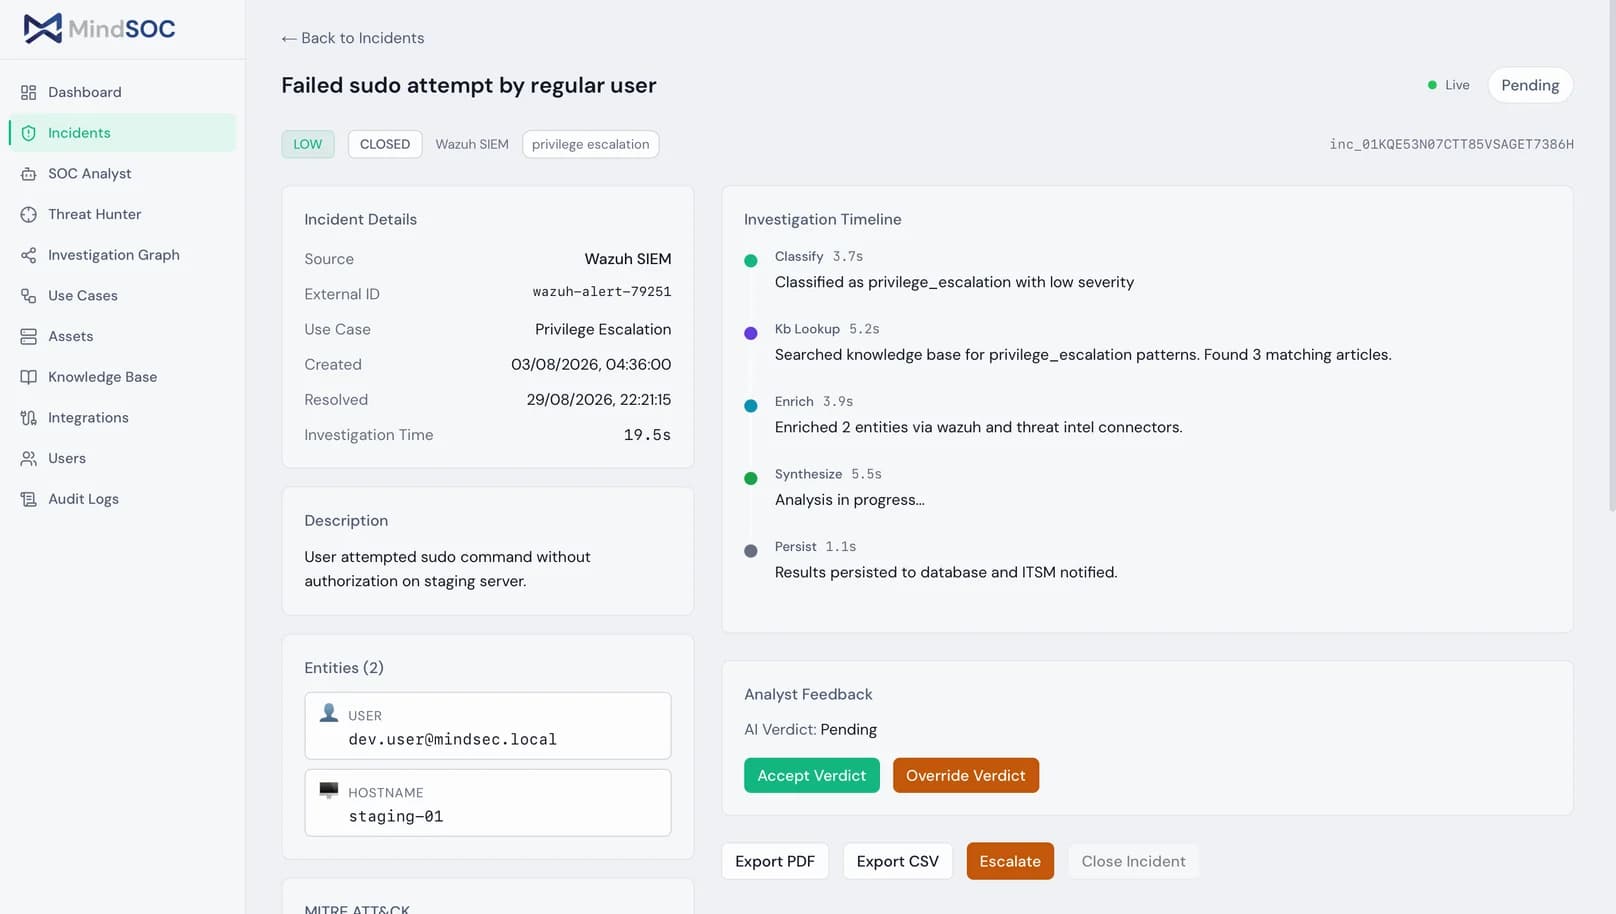
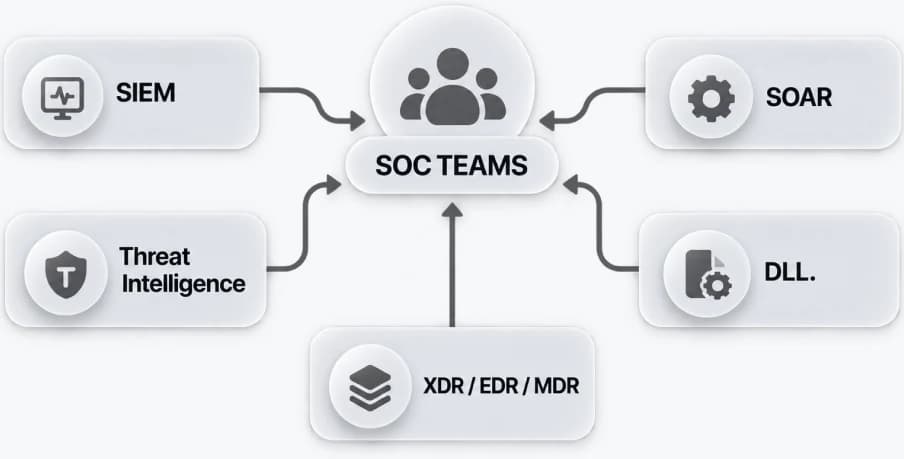
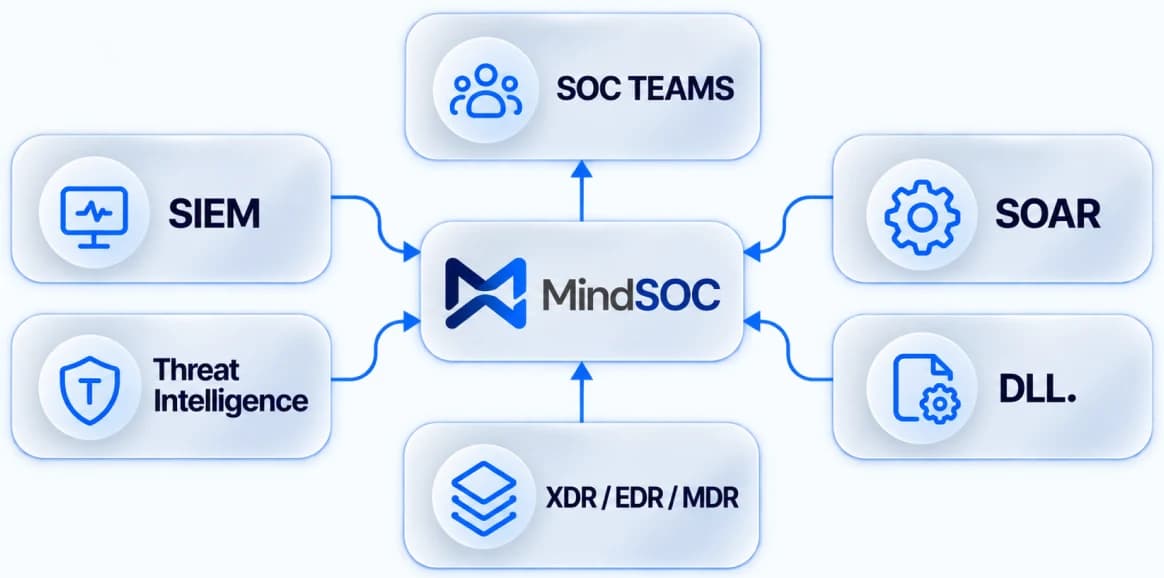
Alert dari SIEM, EDR, WAF, dan tools identitas diklasifikasikan, diperkaya dengan threat intel, dipetakan ke graf investigasi, dan dikembalikan beserta bukti dalam hitungan menit
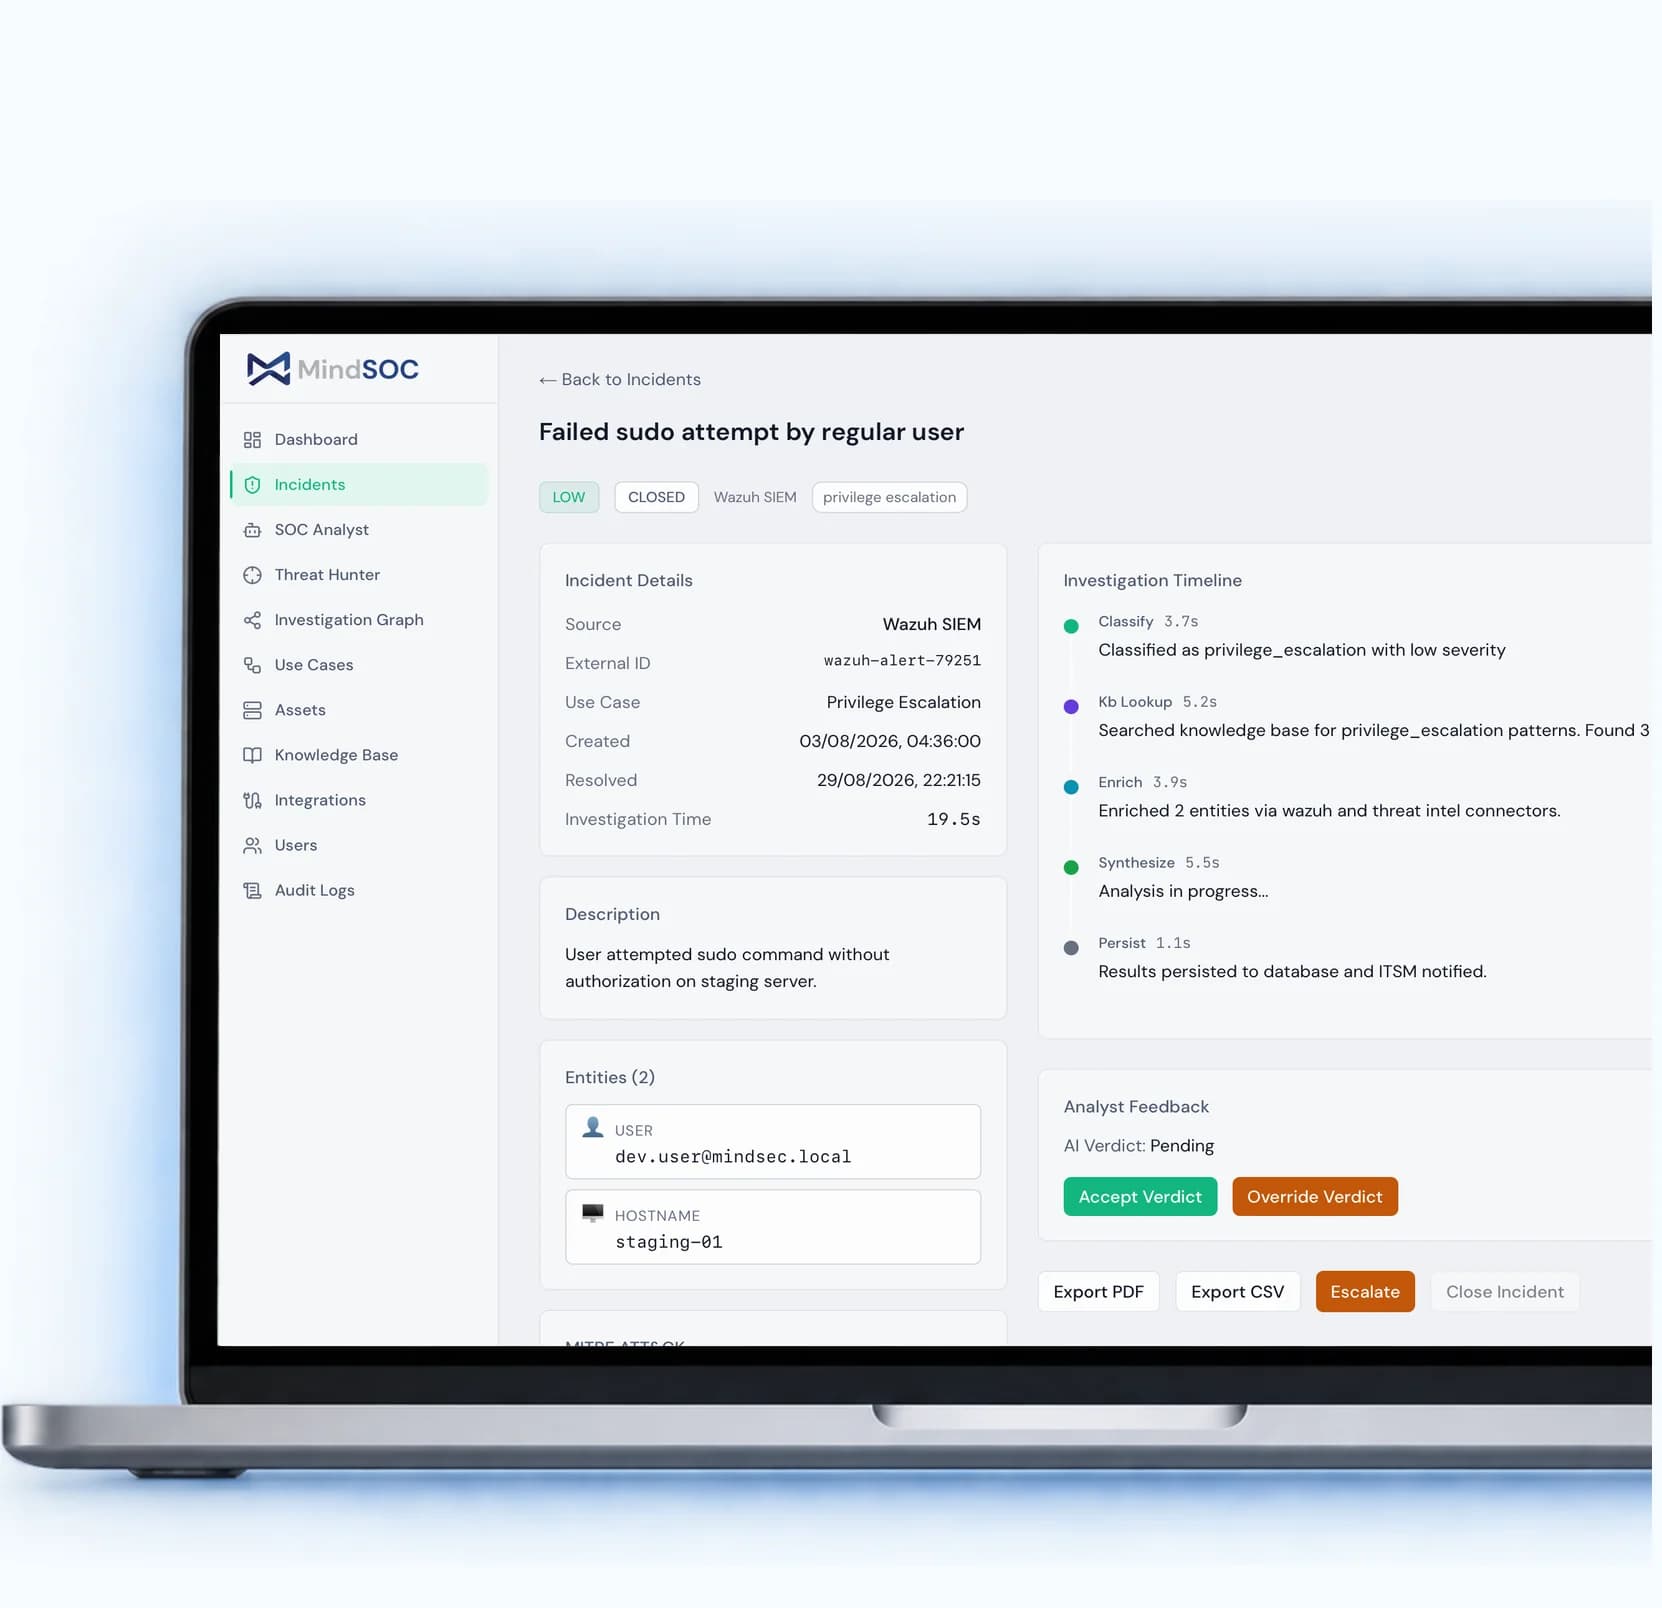




 Pelacakan & eskalasi ancaman terkategori otomatis
 Analisis semua sistem secara bersamaan
 Gabungkan keahlian SOC dengan kecerdasan AI
 Deteksi masalah secara proaktif sebelum berdampak